
クラウド障害は他人事ではない――IDCフロンティアのランサムウェア被害から考える、中小企業が今すぐやるべき7つの備え
 Banso_Partners
「クラウドに預けているから安心」――その常識が、企業経営のリスクになるかもしれません。
2026年10月7日、ソフトバンクグループのクラウド事業者、IDCフロンティアがランサムウェア攻撃を受け、茨城県庁を含む495の企業・自治体に影響が及びました。
ホームページが閲覧できなくなるなど、クラウドサービスの障害が利用者の業務に直接影響したのです。
今回の事件は、企業経営者に重要な問いを投げかけています。
「明日、会社のシステムが使えなくなったら、事業を続けられるでしょうか?」
これは決して大企業だけの問題ではありません。むしろIT専門人材や予算が限られる中小企業にこそ、考えていただきたい問題です。
本記事では、今回の事件と過去の国内事例から、中小企業が直面するリスクを整理し、経営者が今すぐ取り組める7つの対策を紹介します。
1.IDCフロンティアで何が起きたのか
IDCフロンティアは、企業や自治体にクラウド基盤を提供する事業者です。
同社が2026年10月7日に公表した情報によると、午前3時40分ごろから「IDCFクラウド」の東日本リージョン1で障害が発生しました。
調査の結果、第三者によるランサムウェア攻撃が原因と判明しています。
影響を受けたのは、同サービスを契約する495の企業・自治体です。茨城県庁などでもホームページが閲覧できなくなる事態が発生しました。
同社は被害拡大やデータ漏えいを防ぐため、影響を受けたシステムをネットワークから切り離して停止し、侵入経路の特定と他の領域の安全確認を進めています。
10月8日時点では、具体的な侵入経路、情報流出の有無、完全復旧の時期などは明らかになっていません。
ここで注目したいのは、影響を受けた企業・自治体の多くが、自社のシステムに直接攻撃を受けたわけではないという点です。
自社が攻撃されなくても、業務を委ねている事業者が攻撃されれば、自社の事業が止まる。
これが、今回の事件から得られる最も重要な教訓です。
2.ランサムウェアとは何か――会社のデータに勝手に鍵をかけられる
ランサムウェアとは、企業のデータやシステムを暗号化するなどして利用不能にし、復旧と引き換えに身代金を要求する不正プログラムです。
わかりやすく例えると、泥棒が夜中に会社へ忍び込み、すべての書類棚に鍵をかけてしまうようなものです。
受注台帳、顧客情報、請求データ、設計図面、在庫管理表。データ自体が残っていても、開くことができなければ仕事になりません。
さらに近年は、データを暗号化する前に盗み出し、「身代金を払わなければ公開する」と脅迫する手口もあります。
しかも、攻撃者は侵入した直後に被害を発生させるとは限りません。
盗んだIDやパスワード、機器のセキュリティ上の弱点を使って社内へ侵入し、重要なデータやバックアップの場所を調べ、十分に準備してから攻撃を実行することがあります。
企業側が異変に気づいたときには、すでに広範囲のシステムが侵害されている場合もあるのです。
3.「うちは小さいから狙われない」は通用しない
ランサムウェアは、大企業を狙う犯罪だと思われがちです。
しかし、実際の統計は異なります。
警察庁が2025年9月に公表した「令和7年上半期におけるサイバー空間をめぐる脅威の情勢等」によると、2025年上半期の国内におけるランサムウェア被害報告116件のうち、77件が中小企業でした。
被害報告の約66%、つまり3件に2件は中小企業だったのです。
同じ調査では、ランサムウェア被害について、次のような実態も示されています。
- 侵入経路が判明した事案では、VPN機器やリモートデスクトップなどを経由した侵入が大半を占める
- 調査・復旧費用が1,000万円以上かかったと回答した組織が59%
- サイバー攻撃を想定した事業継続計画(BCP)を策定していた被害組織は6%
※費用やBCPに関する割合は、警察庁の調査に回答した組織を対象としたものです。
1,000万円という金額は、中小企業にとって決して小さくありません。
しかし、損失は復旧費用だけではありません。
業務停止による売上減少、納期遅延、取引先への補償、顧客からの信用低下など、被害が長期化するほど影響は広がります。
中小企業の場合、数週間の業務停止が資金繰りに重大な影響を及ぼすことも考えられます。
攻撃者にとって重要なのは、必ずしも会社の知名度や規模ではありません。
セキュリティ上の弱点が放置されている企業は、規模にかかわらず攻撃対象になり得ます。
4.実際の被害事例から見える3つの経営リスク
事例① アスクル――1つの管理者アカウントが事業停止につながった
2025年10月、通販大手アスクルがランサムウェア攻撃を受け、物流システムなどが停止しました。
同社が後に公表した調査結果では、業務委託先が利用していた管理者アカウントの認証情報が悪用され、社内ネットワークに侵入されたことが明らかになっています。
このアカウントには、パスワード以外の方法で本人確認する「多要素認証」が設定されていませんでした。
さらに、バックアップデータも攻撃の影響を受け、復旧が長期化しました。約74万件の情報流出も確認されています。
この事例には、2つの重要な教訓があります。
1つ目は、パスワードだけでは重要なシステムを守りきれないこと。
2つ目は、バックアップが存在していても、攻撃で使えなくなれば意味がないことです。
事例② 大阪急性期・総合医療センター――取引先が侵入口になった
2022年10月、大阪急性期・総合医療センターでは、ランサムウェア攻撃によって電子カルテシステムなどが停止し、診療に深刻な影響が生じました。
調査報告書によると、攻撃者は病院に給食を提供する事業者のシステムを足がかりにして、病院側へ侵入したと推定されています。
電子カルテサーバーの再稼働まで43日、診療機能の全面復旧まで約73日を要しました。
さらに、職員のパソコンに広く管理者権限が与えられていたことや、サーバー間で共通のパスワードが利用されていたことなども、被害拡大の要因として指摘されています。
これは「サプライチェーン攻撃」と呼ばれる問題の典型例です。
自社が十分な対策をしていても、取引先や委託先を経由して攻撃が及ぶ可能性があります。
事例③ アサヒグループ――システムが止まっても、手作業で事業を継続
2025年9月、アサヒグループホールディングスもランサムウェア攻撃による大規模なシステム障害を経験しました。
受注や出荷などの業務に影響が生じましたが、同社は手作業による出荷へ切り替えることで、一部の業務を継続しました。
もちろん、大企業と中小企業ではシステムの規模も人員体制も異なります。
しかし、参考にすべき考え方は共通しています。
「システムが止まること」を想定し、そのときの代替業務を事前に決めておくことです。
これは高度なIT技術がなくても、経営者の判断で取り組める対策です。
5.サイバー攻撃はどこから入ってくるのか――6つの経路
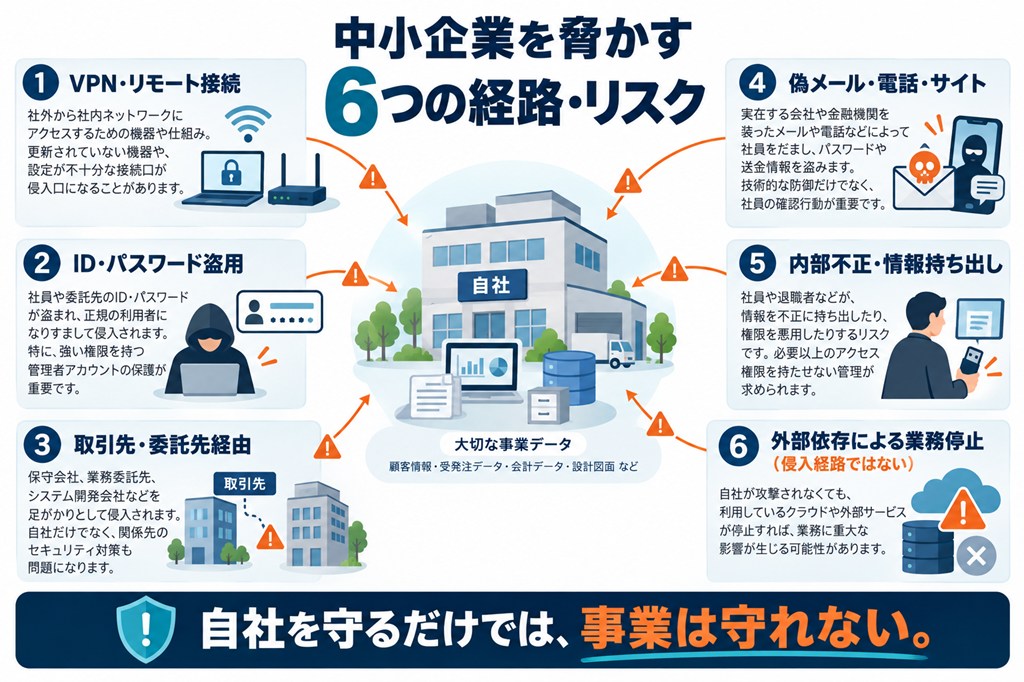
ここまでの国内事例や公的な脅威情報をもとに、企業が注意すべき経路とリスクを6つに整理しました。
① VPN・リモート接続機器
社外から社内ネットワークにアクセスするための機器や仕組みです。
更新されていない機器や、設定が不十分な接続口が侵入口になることがあります。
② ID・パスワードの盗用
社員や委託先のID・パスワードが盗まれ、正規の利用者になりすまして侵入されます。
特に、強い権限を持つ管理者アカウントの保護が重要です。
③ 取引先・委託先経由
保守会社、業務委託先、システム開発会社などを足がかりとして侵入されます。
自社だけでなく、関係先のセキュリティ対策も問題になります。
④ メール・電話・偽サイト
実在する会社や金融機関を装ったメールや電話などによって社員をだまし、パスワードや送金情報を盗みます。
技術的な防御だけでなく、社員の確認行動が重要です。
⑤ 内部関係者による不正
社員や退職者などが情報を不正に持ち出したり、権限を悪用したりするリスクです。
必要以上のアクセス権限を持たせない管理が求められます。
⑥ クラウド事業者・外部サービスの停止
厳密には自社への侵入経路ではありませんが、今回のIDCフロンティアの事件で特に注目すべきリスクです。
自社が攻撃されなくても、利用しているクラウドや外部サービスが停止すれば、業務に重大な影響が生じる可能性があります。
情報処理推進機構(IPA)が公表した「情報セキュリティ10大脅威 2026」でも、組織向けの第1位は「ランサム攻撃による被害」、第2位は「サプライチェーンや委託先を狙った攻撃」となっています。
経営者は、自社のシステムだけでなく、事業を支える取引先やサービスまで含めてリスクを把握する必要があります。
6.経営者が最低限やるべき7つのこと
「セキュリティは専門家に任せているので大丈夫」
そう考える経営者も多いと思います。
もちろん、技術的な対策には専門知識が必要です。しかし、どの業務を守るのか、どの程度のリスクを許容するのか、必要な予算をどう配分するのかを決めるのは経営者です。
ここでは、規模の小さな企業でも取り組みやすい7つの対策を紹介します。
| 優先対策 | 経営者が担当者・保守業者に確認すること |
|---|---|
| 1.社外との接続口を点検する | 「VPNなど、外部から接続できる機器を把握し、更新していますか?」 |
| 2.多要素認証を導入する | 「メールやクラウド、管理者アカウントはパスワード以外でも本人確認していますか?」 |
| 3.不要なIDを削除する | 「退職者や使っていないアカウントが残っていませんか?」 |
| 4.バックアップを守る | 「攻撃が届かない場所にバックアップがあり、実際に復元できることを確認していますか?」 |
| 5.アクセス権限を見直す | 「社員全員に管理者権限を与えたり、パスワードを使い回したりしていませんか?」 |
| 6.送金・振込先変更の確認を徹底する | 「振込先変更の依頼を受けた場合、登録済みの別の連絡手段で本人確認していますか?」 |
| 7.事業停止時の対応を決める | 「明日システムが止まったら、受注・出荷・請求はどうしますか?」 |
重要なのは、7つすべてを一度に完璧にすることではありません。
まず現状を確認し、リスクの大きいものから対応を進めることです。
例えば今週、経営者がIT担当者や保守業者に「社外接続の安全性」と「多要素認証」の2点を確認するだけでも、改善に向けた第一歩になります。
ただし、これらは最低限の対策です。導入すればあらゆる攻撃を防げるわけではなく、業務の重要性に応じて監視や追加対策も検討する必要があります。
7.今回の事件が教える「クラウドに預けたら安心」という誤解
今回の事件で、もう一つ考えていただきたいことがあります。
それは、クラウドを利用することと、事業継続が保証されることは別であるという点です。
クラウドサービスには、企業が自前でシステムを維持する場合と比較して、専門技術の活用、保守の効率化、運用コストの最適化など、多くの利点があります。
特に中小企業にとって、クラウドの活用は合理的な選択です。
しかし、その安全性を事業者に委ねることができても、事業停止によって発生する経営上の責任まで委ねられるわけではありません。
例えば、次のような状況を考えてみてください。
- 会計システムが利用できず、請求書を発行できない
- 顧客管理システムに接続できず、営業活動が止まる
- クラウド上の設計図面を開けず、製造工程が進まない
- ホームページやECサイトが停止し、受注できない
いずれも、中小企業で起こり得る問題です。
そこで経営者に取り組んでいただきたいのが、**「外部に預けている業務の棚卸し」**です。
少なくとも次の4つを整理しておくことをお勧めします。
- 何を、どの事業者に預けているか:ホームページ、会計、受発注、顧客管理、設計データなど
- 停止した場合、何日耐えられるか:業務ごとに許容できる停止時間を明確にする
- バックアップは別の場所にあるか:同じ障害で予備データまで失われないようにする
- 代替手段があるか:紙の注文票、別の連絡手段、手作業による出荷など
高度なシステムを導入しなくても、まずはExcelや紙1枚に整理するところから始められます。
この情報があれば、IT担当者や保守事業者と具体的な対策を検討しやすくなります。
8.万一、被害に遭ったら――最初の1時間が重要
ランサムウェア被害が疑われる場合、初動対応によって被害の拡大を抑えられる可能性があります。
まず、不審な挙動を示す端末やサーバーが確認された場合には、社内の対応手順や専門家の指示に従い、ネットワークからの隔離を検討します。
電源を不用意に切ると、調査に必要な記録が失われることもあるため、対応には注意が必要です。
同時に経営者または対策責任者へ報告し、次の事項を速やかに進めます。
- 社内の対応責任者と意思決定者を明確にする
- IT保守事業者やセキュリティ専門家に連絡する
- 被害の範囲と重要業務への影響を確認する
- 警察や公的な専門窓口に相談する
- 顧客・取引先への連絡、個人情報に関する報告義務の有無を確認する
身代金を支払ってもデータが復旧する保証はありません。犯罪組織への資金提供につながるおそれもあります。安易に支払いを判断せず、警察や専門家に相談することが重要です。
また、自社への攻撃ではなく、クラウド事業者側の障害だった場合は、事業者の公式情報を確認し、影響範囲や代替手段を判断する必要があります。
無料で相談できる公的・専門窓口
日頃の備えについては、IPAが提供する中小企業向けの情報セキュリティ対策支援制度「SECURITY ACTION」も参考になります。
9.サイバーセキュリティは「ITの問題」から「経営の問題」へ
今回のIDCフロンティアの事件、そしてアスクルやアサヒグループなどの過去の被害事例を振り返ると、共通した課題が浮かび上がります。
それは、企業活動がデジタルシステムに深く依存する一方で、システム停止時の事業継続への備えが十分ではないという問題です。
中小企業では、ITシステムの運用を外部業者に委託しているケースも多いでしょう。
しかし、外部に任せているからこそ、経営者が次の点を把握することが必要です。
何を守るべきか。どこにリスクがあるか。停止したら誰が何を判断するのか。
セキュリティ対策を「攻撃を防ぐためのIT投資」としてだけ捉えるのではなく、「会社を止めないための経営活動」として位置づけることが重要です。
そして、万一システムが止まっても、重要な業務をできるだけ継続し、早期に復旧できる体制を整える。
これは事業継続計画(BCP)の基本的な考え方でもあります。
大規模なBCP文書を作ることが目的ではありません。
現実に機能する仕組みを、小さなところから構築することが重要なのです。
10.伴走パートナーズからの提言――まずは「7つの質問」から始めてください
ランサムウェアによる被害は、もはや一部の大企業やIT企業だけの問題ではありません。
製造業、建設業、卸売業、小売業、サービス業。業種を問わず、デジタルシステムに依存している企業には共通のリスクがあります。
そして、そのリスクは自社の中だけで完結しません。
取引先、業務委託先、クラウド事業者など、企業活動を支える外部のネットワークにも広がっています。
中小企業の経営者に必要なのは、すべてのIT技術を理解することではありません。
リスクを把握し、対策の優先順位を決め、必要な人や専門家を動かすことです。
伴走パートナーズでは、セキュリティ製品の販売や専門的なシステム構築は行っていません。
一方で、経営課題の整理、業務プロセスの見直し、組織内の役割分担の明確化、事業継続計画(BCP)の検討などを通じて、中小企業の経営基盤強化を支援しています。
技術的な対策については、信頼できる専門事業者と連携して進めることが重要だと考えています。この点において、技術力が高く、信頼できるセキュリティーソリューション企業との提携を計画しております。
今回の記事を読んで、少しでも自社の備えに不安を感じた経営者の方は、まずは社内で「7つの質問」を確認してみてください。
そして、何から取り組めばよいかわからない場合には、経営上のリスクの整理から始めてみてはいかがでしょうか。
「入られない」「被害を広げない」「だまされない」「止まっても事業を続ける」。
この4つの視点で、自社の経営基盤を見直すことが、これからの中小企業に必要な備えだと考えています。
伴走パートナーズでは、中小企業の経営課題に関する無料相談を受け付けています。
参考情報・出典
今回のIDCフロンティアの事件
- IDCフロンティア(2026年10月7日)
「当社サービスの一部システムに対する不正アクセスについて」 - IDCフロンティア(2026年10月7日)
「【第2報】当社サービスの一部システムに対する不正アクセスについて」
ランサムウェア被害と過去の事例
- 警察庁
「サイバー空間をめぐる脅威の情勢等」
※記事中の2025年上半期の統計は「令和7年上半期におけるサイバー空間をめぐる脅威の情勢等」に基づく。 - IPA(情報処理推進機構、2026年1月29日)
「情報セキュリティ10大脅威 2026」 - IT Leaders(2025年12月15日)
「アスクル、ランサムウェア被害の調査結果を公表─原因は委託先アカウントの漏洩」 - 大阪急性期・総合医療センター 調査委員会(2023年3月28日)
「情報セキュリティインシデント調査報告書 概要」
中小企業向けの対策・相談窓口
- IPA
「サイバーセキュリティ 相談・届出窓口一覧」 - JPCERT/CC
「インシデント対応依頼」 - IPA
「SECURITY ACTION」公式サイト
注:本記事は2026年10月8日時点の公開情報に基づいています。IDCフロンティアへの攻撃については調査が継続されており、侵入経路や被害の詳細は今後の発表によって変わる可能性があります。過去の事例を用いた説明は、今回の攻撃方法を推定・断定するものではありません。また、本記事は一般的な情報提供を目的としており、個別の技術的・法的な助言ではありません。
