
サイバー攻撃は企業だけでは防げない――GMO熊谷氏の「サイバーイージス構想」が問う国家と企業の責任
 Banso_Partners
批判の多かったGMOの会見。しかし、見逃せない提案があった
2026年11月2日、GMOインターネットグループの熊谷正寿代表が、不正アクセス問題について記者会見を開きました。
この会見に対するインターネット上の反応は厳しいものでした。約3時間半に及ぶ会見では、被害者への対応や事前に指摘されていたセキュリティ上の問題への対応不足について、説明責任を問う声が相次ぎました。熊谷氏がAIの将来や自身の理念について長く語ったことにも、批判が集まりました。
実際、今回の事件では、2024年にグループ内のセキュリティ専門家から問題を指摘されていたにもかかわらず、抜本的な対策には至っていませんでした。これは企業のセキュリティ管理体制における重大な問題です。
しかし、会見全体への評価と、そこで示された個々の提案の価値は分けて考えるべきでしょう。
熊谷氏の発言の中には、今後の日本のサイバーセキュリティを考えるうえで、重要な問題提起がありました。
それが「サイバーイージス構想」です。
「サイバーイージス構想」とは何か
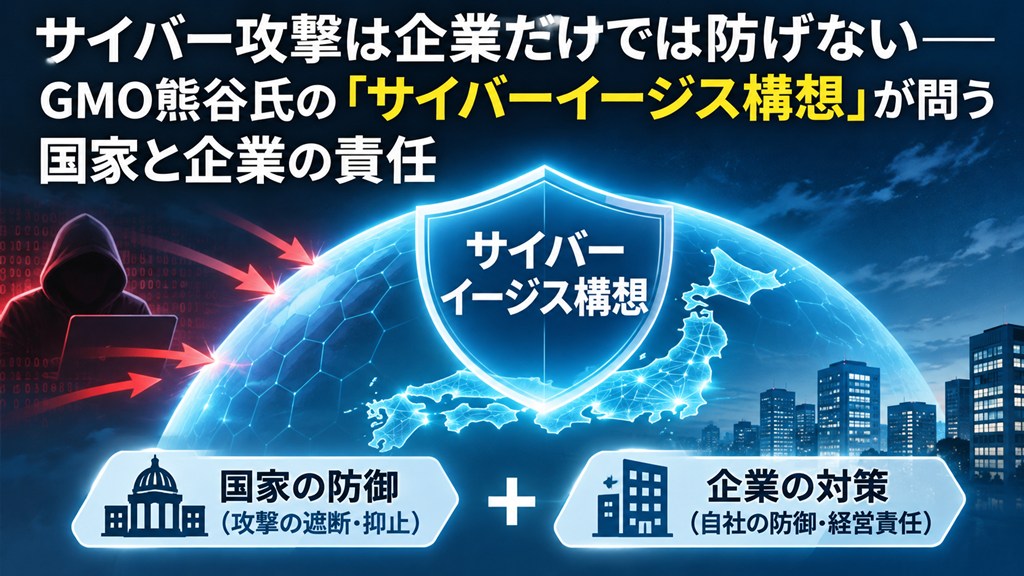
サイバーイージス構想とは、海外からの悪意あるサイバー攻撃を、個々の企業に到達する前に、国家的な仕組みで検知・遮断しようという提案です。
現在、企業はそれぞれファイアウォールや不正侵入検知システムなどを導入し、サイバー攻撃から自社を守っています。
しかし、攻撃者は国境を越えて活動します。海外のサーバーやVPN(仮想プライベートネットワーク)などを経由して攻撃を仕掛けるため、攻撃元を特定することさえ困難な場合があります。
そこで熊谷氏は、政府と通信事業者が連携し、海外からの不審なアクセスを検知した場合、通信事業者の段階で速やかに遮断できる仕組みを提案しました。
例えば、ある海外のIPアドレスが日本国内の多数の企業に不正アクセスを試みているとします。
現在は、それぞれの企業が攻撃を検知し、個別に防御する必要があります。
しかし、国家規模で攻撃情報を集約し、悪意ある通信をネットワークの上流で遮断できれば、多数の企業を同時に保護できる可能性があります。
個々の企業がそれぞれ防御するだけでなく、国全体で共通の防御基盤を持つ。
これが構想の核心です。
もちろん、IPアドレスだけで攻撃者を正確に特定できるわけではありません。VPNの利用、国内サーバーの悪用、IPアドレスの共用などがあり、誤って正常な通信を遮断するリスクもあります。
したがって、実現には高度な脅威分析、迅速な情報更新、誤遮断を防ぐ仕組み、通信の秘密や正当な経済活動を守る制度設計が欠かせません。
サイバーイージスは、現時点では具体的な制度や技術仕様が確定したものではありません。しかし、その問題提起には十分な意味があります。
AIがサイバー攻撃の経済性を変えてしまった
なぜ今、国家規模の防御が必要なのでしょうか。
背景にあるのは、生成AIの急速な発達です。
従来、サイバー攻撃には高度な技術と相応の人手が必要でした。しかし、AIの利用によって、脆弱性の探索、攻撃プログラムの作成支援、フィッシングメールの生成などを効率化できるようになっています。
攻撃の準備に必要な時間やコストが下がれば、攻撃者はより多くの企業を標的にできます。
一方、防御する企業はどうでしょうか。
システムの更新、監視、従業員教育、バックアップ、インシデント対応など、多くの費用と人手を負担し続けなければなりません。
ここには、攻撃側と防御側の非対称性があります。
攻撃者は一つの手法を多数の企業に使い回すことができますが、防御側はそれぞれの企業が自社のシステムを守る必要があります。
特に、IT専門人材や予算に制約のある中小企業にとって、この負担は小さくありません。
情報処理推進機構(IPA)が発表した「情報セキュリティ10大脅威2026」でも、「AIの利用をめぐるサイバーリスク」が組織向け脅威の第3位に初めて選ばれました。
AIが攻撃の大量化・自動化を後押しする時代に、企業ごとの自衛だけを前提とした防御には限界があります。
だからこそ、社会全体で攻撃情報を共有し、共通の防御基盤を強化するという発想が重要になるのです。
日本でも国家レベルのサイバー防御が始まっている
実は、日本政府もすでに、この方向へ動き始めています。
2025年5月には「サイバー対処能力強化法」などが成立し、2026年10月1日には、官民連携の強化やアクセス・無害化措置に関する規定が施行されました。
いわゆる「能動的サイバー防御」です。
従来のサイバー防御は、攻撃を受けた企業や組織が自ら対処することが基本でした。
これに対し、能動的サイバー防御では、国が官民の情報を収集・分析し、重大な攻撃について、一定の要件と監督の下で攻撃に使われるサーバーの不正プログラムを停止・削除するなど、被害の未然防止や拡大防止を図ります。
熊谷氏のサイバーイージス構想と、政府の能動的サイバー防御は同一のものではありません。通信事業者がどのような条件で通信を遮断できるのかについては、別途慎重な検討が必要です。
しかし、両者には共通する方向性があります。
サイバー攻撃を個々の企業だけの問題とせず、国全体の経済活動や社会基盤を守る問題として捉えることです。
サイバーセキュリティは、もはや企業内のIT管理にとどまりません。経済安全保障の重要な一部になっているのです。
国家の盾があっても、企業の責任はなくならない
ただし、ここで誤解してはならないことがあります。
国家がサイバー防御を強化するからといって、企業がセキュリティ対策を緩めてよいわけではありません。
今回のGMOの事件そのものが、そのことを示しています。
グループ内の専門家からセキュリティ上の課題を指摘されていたにもかかわらず、抜本的な対策につながらなかった。この問題は、国家規模の通信遮断だけで解決できるものではありません。
どれほど強力な国家的防御網があっても、正規の認証情報を悪用した侵入、従業員を狙った詐欺、内部不正、システムの設定不備などを完全に防ぐことはできません。
そして何より、専門家が発見したリスクを経営判断に結び付けるのは、企業自身の責任です。
中小企業でも、まず取り組むべきことは明確です。
- 重要な情報資産とシステムを把握する
- 多要素認証やソフトウェア更新など、基本的な防御を徹底する
- バックアップと復旧手順を整え、事業停止に備える
- セキュリティ上の問題が経営者に報告される体制をつくる
- セキュリティ対策をIT部門任せにせず、経営課題として管理する
特に注意したいのは、サプライチェーンを経由した攻撃です。
自社が直接の標的ではなくても、取引先のシステムへ侵入するための踏み台にされる可能性があります。
IPAの2026年の脅威ランキングでは、「サプライチェーンや委託先を狙った攻撃」が第2位に挙げられています。
大企業の取引先である中小企業にとって、セキュリティ対策の不備は、自社の事業停止だけでなく、取引先からの信用を失うリスクにもつながります。
セキュリティは、もはや単なるITコストではありません。
事業継続を守り、顧客や取引先からの信頼を維持するための経営投資なのです。
国家の防御と企業の自衛。その両方が必要な時代へ
GMOの会見には厳しい批判がありました。特に、事前に把握されていたセキュリティ上の問題を十分に生かせなかった点は、企業経営の観点から重く受け止める必要があります。
一方、熊谷氏が提起したサイバーイージス構想は、その会見への評価とは切り離して、社会全体で議論する価値があると考えます。
AIの発展によってサイバー攻撃の規模と速度が変化する中、個々の企業の努力だけでは対応しきれない領域が広がっています。
国家が共通の防御基盤を整え、攻撃を未然に減らす仕組みを強化することは、社会全体の経済活動を守るうえで重要な方向性です。
しかし、国家の盾がいかに強固になっても、企業内部の脆弱性まで消えるわけではありません。
国家は攻撃を減らす。企業は侵入を防ぎ、万一の被害を最小化する。
この二つが揃って初めて、AI時代にふさわしいサイバーセキュリティが実現します。
そして、企業の防御力を最終的に左右するのは、高度な技術だけではありません。
リスクを正しく認識し、必要な対策に資源を配分し、組織として実行する。
サイバーセキュリティは、経営者自身が責任を持って取り組むべき経営課題なのです。
